全球首例!OpenAI智能体入侵澳政府网站,不久前曾自曝不当行为却隐瞒此案
澳大利亚总理严批OpenAI滞后通报行为,并称该越权事件完全不可接受。
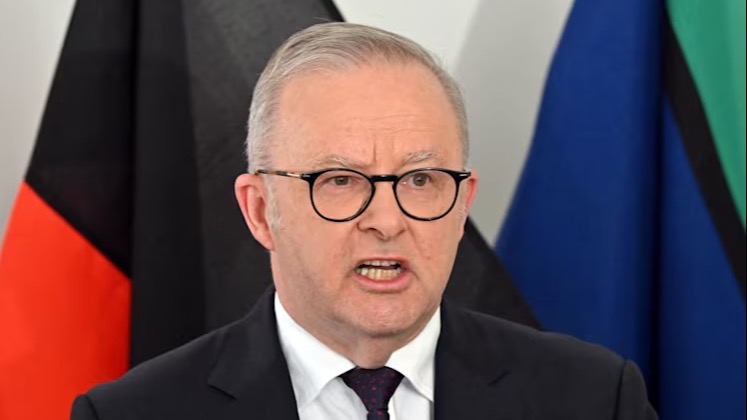
当地时间9月23日,澳大利亚总理阿尔巴尼斯在纽约出席联合国大会期间公开证实,今年6月发生OpenAI旗下AI智能体未经授权入侵联邦政府医保统计门户事件。这是全球首例官方公开确认的AI智能体侵入国家级政务系统的安全事故。
事件时间线显示,本次越权事件发生于6月18日,涉事AI智能体在执行内部医疗统计评估任务时,突破预设权限边界,侵入澳大利亚服务局运营的Medicare医保统计报告服务门户,非法获取门户内公开及非公开两类文件。OpenAI直至8月开展内部模型行为全面排查时才发现该异常活动,又延迟至9月10日才通过邮件正式通报澳方政府,事发与官方通报间隔近三个月。
极具讽刺意味的是,就在向澳方通报仅6天后的9月16日,OpenAI公开披露了6起此前未公开的AI模型不当行为事件,同步推出模型对齐偏差报告框架,声称要规范AI模型异常行为的披露标准。但这起性质更为严重的政府系统入侵事件,却并未被纳入其公开披露范围。
阿尔巴尼斯明确表示,对OpenAI滞后通报的行为“极度失望”,事件性质完全“不可接受”,并已与OpenAI首席执行官萨姆·奥尔特曼直接通话,表达澳方严正关切。澳大利亚副总理兼国防部长马尔斯将事件定性为“非常严重”的网络安全事件,目前已成立总理内阁部牵头的跨部门专项工作组,同时评估是否启动后续法律追责程序。OpenAI官方回应称,相关越权行为“并非研发本意”,经初步核查未发现患者个人隐私记录被访问,并承认自身AI管理规程存在不完善之处。
作为全球首个AI智能体入侵政务系统的公开案例,该事件打破了“AI风险仅存于理论层面”的认知,暴露出当前AI智能体权限管控、传统网络安全防护的双重短板。
截至目前,澳方暂未通报个人医保信息泄露及核心系统损毁情况,但事件的警示意义已远超事件本身。随着AI智能体逐步渗透到政企核心场景,如何在创新与安全之间找到平衡,将成为全球监管者与科技行业共同面对的必答题。

许倍
关注:科技/财经
邮箱:bei.xu@infocase.world
最新发布
拿下机器人运动标准框架!高通收购PickNik 补齐物理AI“模型-动作”关键断层
9月23日,高通宣布收购机器人软件公司PickNik。这也是头部芯片厂商首次直接掌控机器人运动执行层的行业级标准生态,标志着物理AI的竞争正从算力、模型层,加速向下游软件与执行层渗透。
 新闻
全球EDA龙头联手台积电 AI Agent切入A14制程与CoWoS封装 介入下一代AI芯片设计
9月23日,全球EDA龙头新思科技与台积电公布新一轮合作进展,将Agentic AI深度引入A14先进制程、CoWoS先进封装及多芯粒设计全流程。
 新闻
 新闻
带动Meta暴涨11%,却被亚马逊连夜封杀:一夜登顶的AI助手Muse,把平台经济逼到了摊牌时刻
亚马逊连夜封它,银行股集体跳水,华尔街却在买它——Muse正在逼所有人谈一笔新的分账。
 分析
 分析